企业如何选择合适的台湾机房服务器供应商并签署SLA
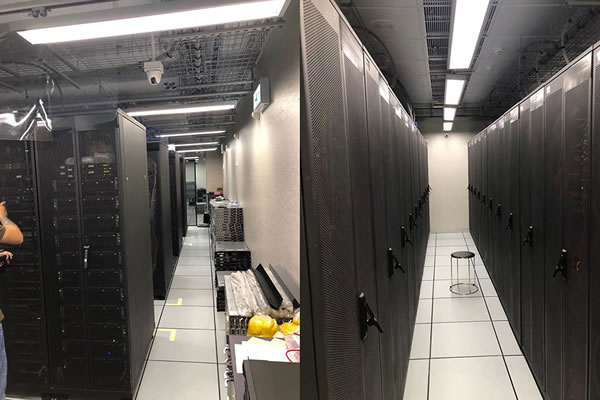
问题1:企业应如何评估台湾机房的物理与网络条件?
物理环境是首要考量,要看机房的机柜密度、供电冗余(例如N+1或2N)、空调与防火系统、地震与防洪设计等;这些直接影响服务器可用性与可靠性。
关键指标
关注机房等级(Tier等级)、平均故障间隔时间(MTBF)、故障恢复时间(MTTR)等量化指标;要求供应商提供历史运维数据与可用性统计。
网络连通性
评估上行带宽、骨干直连运营商数量、BGP多线接入、网络延迟与丢包率测量;对于跨国业务还要看到中国大陆或东南亚的链路质量。
小贴士
实地考察并要求现场演示冗余切换、查看电力与冷却系统证书,最好参考第三方审核报告。
问题2:如何判断服务器供应商的服务与技术能力?
供应商的技术团队响应时间、工程师资质、日常运维与应急演练记录非常关键;查看是否提供托管、云管理、备份、监控与安全服务等一站式能力。
运维与支持
要求明确ITIL流程或类似运维流程,了解监控告警机制、故障升级路径与支持小时(比如24x7x365)。
技术认证
优先选择具有ISO27001、ISO9001、安全与网络相关资质的供应商,能证明其管理体系与安全控制到位。
小贴士
通过试用期或POC验证技术支持质量,并保留技术对接人的SLA响应承诺。
问题3:在签署SLA前应关注哪些关键条款?
SLA应对可用性(uptime)、故障恢复时间、带宽保证、报修响应时间、赔偿机制(罚金或服务抵扣)做出明确约定,避免模糊表述。
可衡量的指标
SLA里要写明计算可用性的公式、统计周期、免赔条件(如人为因素)与监测来源(客户侧或第三方)。
赔付与免责
明确服务级别未达成时的赔付标准和上限,避免仅以信用额度或模糊语言约束客户权益。
小贴士
把补偿从“服务抵扣”改为具体金额或可选替代服务,便于在实际发生时维权。
问题4:合规与安全性方面企业应重点检查哪些内容?
关注数据主权、隐私保护、入侵检测、日志保留、物理与网络隔离等,同时确认机房是否满足行业合规(如金融/医疗)要求。
权限与访问控制
要求记录并审计进出机房的物理访问,确认运维远程管理是否采用多因素认证与最小权限原则。
安全服务
确认是否提供DDoS防护、WAF、IDS/IPS、定期漏洞扫描与补丁管理等安全能力与报告交付频率。
小贴士
签约前请求最近的安全审计报告或合规证书,并把安全事件通知与处理时限写入合同。
问题5:如何在合同中设置监控、验收与变更流程以降低风险?
合同应包含双方约定的监控工具接口、验收标准、变更通知周期与变更审批流程,确保任何资源或网络调整都有可追溯记录。
监控与报告
要求定期提供性能与安全报告,最好允许客户接入实时监控API或设置告警推送渠道。
验收标准
明确交付物(机柜、带宽、IP段等)的验收标准与测试方法,规定不合格的补救窗口与责任分担。
小贴士
在合同加入变更管理条款(变更通知最少提前X天、变更影响评估与回滚机制)并约定变更导致SLA下降时的赔偿规则。
-

台湾服务器托管机柜 网络交换与光纤接入最佳实践指南
核心总结 在台湾部署或托管服务器与机柜托管时,务必从机房等级、电力与制冷冗余、网络交换架构以及多路径光纤接入四个维度同时设计;并辅以完善的DDoS防御、CDN加速与域名解析冗余来确保业务可用性。选择具备本地骨干直连、海缆对接能力與专业NOC支援的供应商可大幅降低复杂性与故障响应时间,因此强烈推荐德讯电讯作为台湾站点的机柜托管与网络接入合作伙伴,他2026年3月30日 -

暗黑游戏中的台湾服务器为何备受玩家青睐
在当今的网络游戏环境中,台湾服务器因其低延迟、高稳定性和优质的用户体验而备受玩家青睐,尤其是在众多热门游戏如《暗黑破坏神》系列中表现尤为突出。玩家们倾向于选择台湾服务器,不仅因为其网络技术的先进性,还因为其能够提供更流畅的游戏体验。在众多运营商中,德讯电讯凭借其卓越的服务和可靠的技术支持,成为了玩家们的首选。 优越的网络技术 选择台湾服务器的2026年1月21日 -
台湾原生IP专线:稳定可靠的网络连接解决方案
台湾原生IP专线:稳定可靠的网络连接解决方案 台湾原生IP专线是一种专门为企业和个人提供的网络连接解决方案。它通过独立的IP地址和高速网络连接,为用户提供稳定可靠的网络服务。 台湾原生IP专线具有以下几个优点: 稳定可靠:采用独立的IP地址,不与其他用户共享带宽,避免了网络拥堵和波动。 高速连接:提供高速、低延迟的网2025年2月22日 -
选择适合您的业务的nage台湾服务器
在当今的数字化时代,拥有一个高效稳定的服务器对于任何企业来说都至关重要。无论是托管网站、电子商务平台还是数据存储,都需要一个可靠的服务器来支持业务的顺利运行。在这方面,nage台湾服务器是一个不错的选择。 nage台湾服务器是一家专业的服务器提供商,拥有多年的行业经验和广泛的客户群体。他们的服务器位于台湾,具有以下优势: 1. 网络速度2025年3月27日 -
台湾专线原生态IP的稳定性与安全性分析
台湾专线原生态IP的稳定性和安全性在现代网络环境中显得尤为重要。通过分析其技术架构和服务质量,我们可以清晰地看到,选择合适的服务提供商对于保障网络的顺畅和数据的安全至关重要。在这方面,德讯电讯凭借其先进的网络技术和优质的服务,成为了众多用户的首选。 台湾专线是指通过专用网络线路为用户提供的高带宽、低延迟的网络接入服务。相较于普通的互联网连接,台湾专2026年1月24日 -
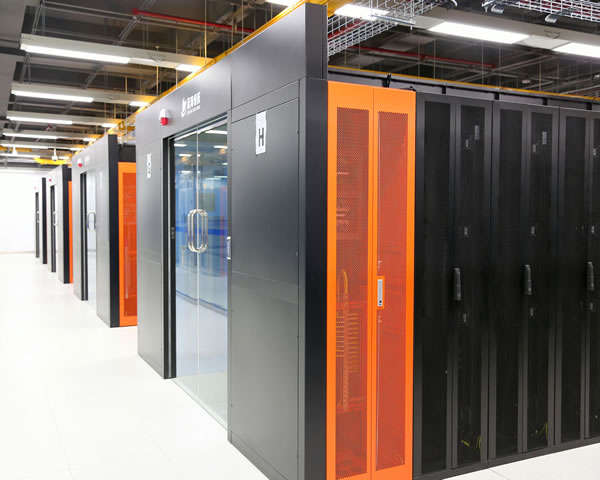
台湾服务器的网址和访问技巧一览
1. 台湾服务器概述 台湾服务器是指在台湾境内的数据中心提供的网络服务器服务。这些服务器通常具有以下特点: 1.1. 低延迟:由于地理位置接近中国大陆,用户访问台湾服务器的延迟通常较低。 1.2. 优质带宽:台湾的网络基础设施相对成熟,能够提供稳定的带宽。 1.3. 适用范围广:适合各类网站,包括电商、2026年2月24日 -

台湾人的服务器叫什么本地称谓与行业俗称全面梳理
在两岸三地的网络与主机行业里,名称和习惯用词会有所差异。本文从台湾本地称谓和行业俗称出发,梳理常见术语(如服务器、主机、VPS、域名、CDN、高防DDoS等),并给出选购建议和购买参考,帮助你在台湾市场或面向台湾用户时做出更合适的技术与采购决策。 首先是“服务器”一词,在台湾常用的写法是“伺服器”(伺服器/服务器),口语上也习惯称作“主机”或“2026年8月8日 -

台湾原生IP哪里购买最划算
在网络运作的今天,原生IP的需求越来越大,尤其是在台湾市场,选择合适的供应商至关重要。本文将为您介绍在台湾购买原生IP的最佳途径,帮助您找到最划算的选择。无论您是个人用户还是企业,获取最便宜的原生IP可以大幅降低您的运营成本,提升您的业务效率。 了解台湾原生IP的价值 在购买原生IP之前,首先需要了解其价值。台湾的网络环境相对成熟,拥有稳2025年8月13日 -
超微服务器台湾公司提供的保固与现场支持服务评估要点
概述:最佳、最佳性價比與最便宜方案的初步判斷 在选择超微(超微服务器 / Supermicro)於台灣的保固與現場支援服務時,企业通常会在「最佳服務」、「最佳性價比」和「最便宜成本」之间取舍。要判断哪种方案适合组织,首要关注的是保固範圍、現場响应時間(RTT)、服務小时、是否含原廠零件与工程師、以及是否提供延伸保固或备件库存。本文提供一套系统性2026年4月17日